Nel confronto quotidiano con imprenditori, professionisti e responsabili aziendali emerge spesso una convinzione molto diffusa: “abbiamo un buon antivirus, un firewall e ormai lavoriamo quasi tutto in cloud, quindi siamo abbastanza protetti”.
È una frase comprensibile, perché antivirus, firewall e servizi cloud sono effettivamente componenti importanti della sicurezza informatica aziendale. Il problema nasce quando la presenza di questi strumenti viene considerata sufficiente per mettere al sicuro l’intera azienda. Oggi gli attacchi sono cambiati, il modo di lavorare è cambiato e soprattutto è diventato molto più ampio il numero di sistemi, dispositivi e account che devono essere protetti.
Perché oggi un attacco informatico non deve necessariamente “entrare” attraverso il firewall o installare un virus sul computer. Può iniziare da una password rubata, da una falsa pagina di accesso, da un account Microsoft 365 compromesso o semplicemente da un errore umano.
La sicurezza informatica come falsa certezza
Molte aziende affrontano ancora la sicurezza informatica attraverso una logica molto semplice: si installa l’antivirus sui computer, si configura un firewall all’ingresso della rete, si spostano documenti e posta elettronica sul cloud e si pensa di aver costruito una protezione completa. In realtà, ciascuno di questi strumenti protegge una parte dell’infrastruttura, ma nessuno può controllare da solo tutto ciò che accade all’interno e all’esterno dell’azienda.
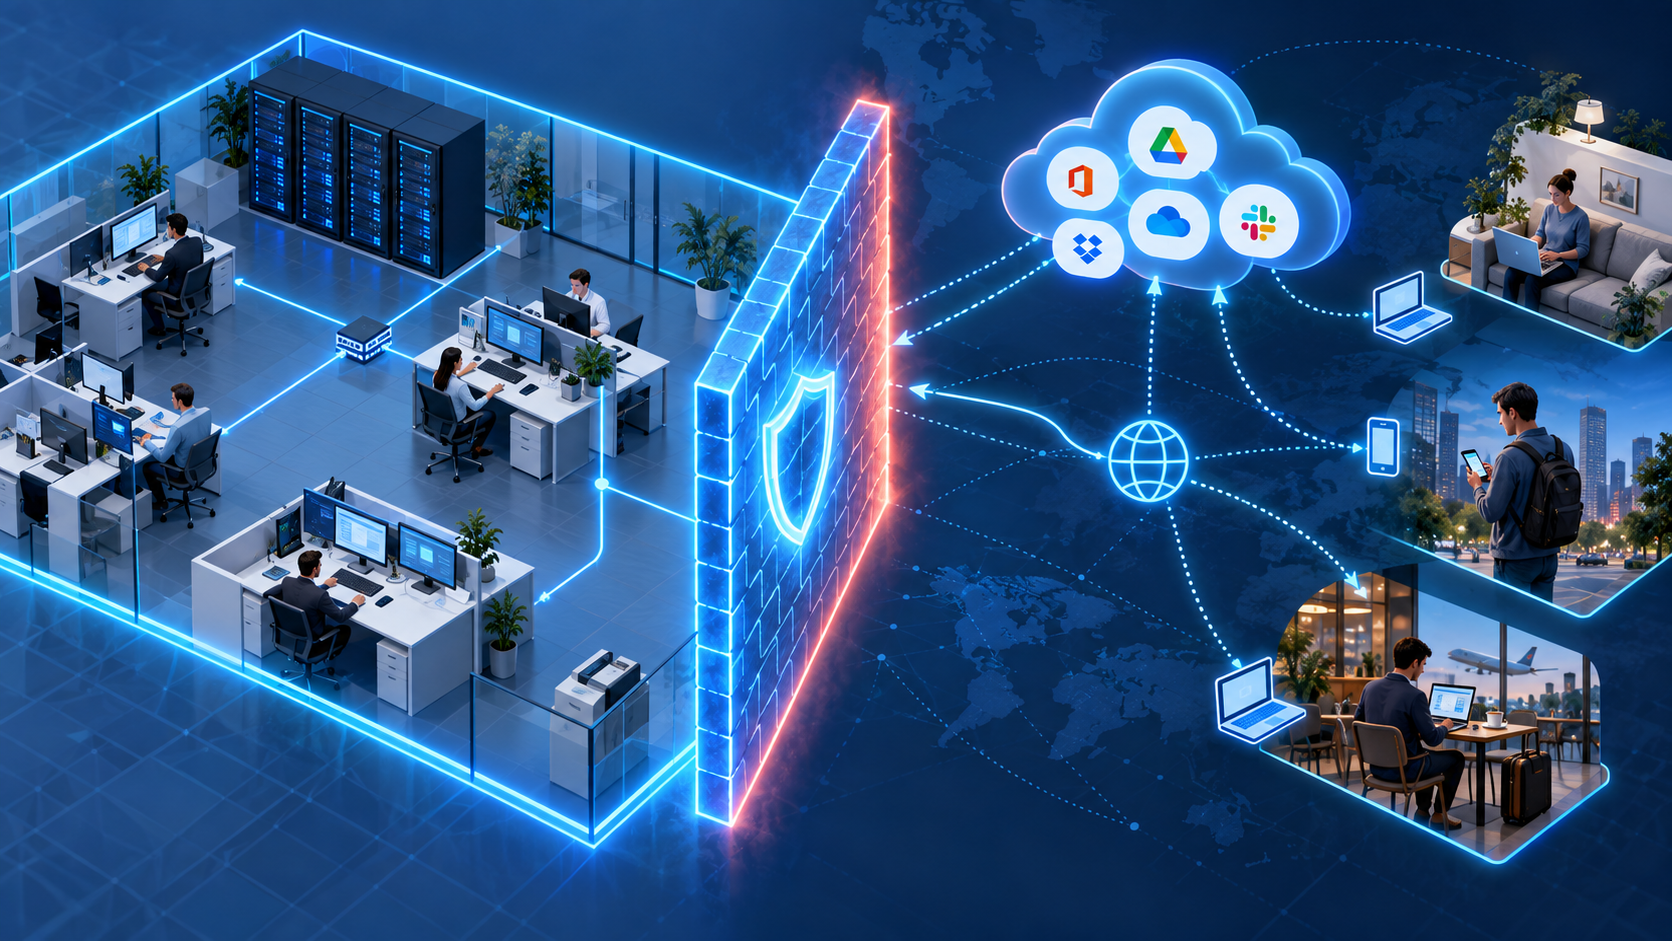
Il punto critico è che oggi il perimetro aziendale non coincide più soltanto con i computer presenti in ufficio. Esistono notebook, smartphone, posta elettronica, applicazioni cloud, accessi da remoto, software gestionali e documenti condivisi con clienti e collaboratori. Ogni account, ogni dispositivo e ogni servizio rappresenta un possibile punto di accesso che deve essere controllato.
A mio avviso, è proprio qui che nasce l’equivoco più pericoloso: si confonde la presenza degli strumenti di sicurezza con l’esistenza di una vera strategia di sicurezza.
L’antivirus non può fermare tutto
Un buon antivirus rimane fondamentale e deve essere presente su tutti i dispositivi aziendali. Le soluzioni moderne sono molto più evolute rispetto a quelle di qualche anno fa e sono in grado di identificare malware, ransomware, comportamenti anomali e numerose altre minacce. Ma pensare che l’antivirus possa bloccare qualsiasi tipo di attacco significa attribuirgli un compito che, semplicemente, non può svolgere.
Se un dipendente inserisce volontariamente username e password all’interno di una falsa pagina Microsoft 365, ad esempio, non è detto che venga installato un virus sul computer. L’attaccante potrebbe semplicemente utilizzare quelle credenziali per entrare nella posta elettronica o nei documenti aziendali. Da quel momento il problema non è più soltanto proteggere il dispositivo, ma proteggere l’identità digitale dell’utente.
Il firewall protegge la rete, non l’intera azienda
Lo stesso ragionamento vale per il firewall. Un firewall correttamente configurato rappresenta una delle principali difese della rete aziendale, perché permette di controllare il traffico in ingresso e in uscita, bloccare comunicazioni sospette e applicare precise regole di sicurezza. Ma la rete aziendale è soltanto una parte dell’ambiente informatico che utilizziamo ogni giorno.
Se un collaboratore accede alla posta elettronica dal proprio smartphone, lavora da casa oppure utilizza un’applicazione completamente in cloud, una parte importante della sua attività può avvenire al di fuori del tradizionale perimetro aziendale. Il firewall rimane quindi indispensabile, ma non può essere considerato una barriera capace di proteggere automaticamente qualsiasi attività digitale dell’azienda.
Essere in Cloud non significa essere automaticamente al sicuro
Anche sul cloud esiste una convinzione che vedo spesso: “i nostri dati sono nel cloud, quindi non dobbiamo preoccuparci”. In realtà, utilizzare servizi cloud affidabili può aumentare enormemente la disponibilità e la sicurezza dei dati, ma non elimina le responsabilità dell’azienda nella gestione degli utenti, delle password, delle autorizzazioni e dei dispositivi utilizzati per accedere alle informazioni.
Se un account Microsoft 365 viene compromesso, ad esempio, l’attaccante potrebbe riuscire ad accedere alla posta o ai documenti utilizzando credenziali perfettamente valide. Il servizio cloud sta funzionando correttamente: il problema è che qualcuno è riuscito ad assumere l’identità di un utente autorizzato. È per questo che autenticazione multifattore, controllo degli accessi e gestione corretta delle identità sono diventati elementi fondamentali della sicurezza moderna.
Gli strumenti devono lavorare insieme
C’è un punto che ritengo fondamentale: antivirus, firewall e cloud non sono strumenti insufficienti perché siano sbagliati o superati. Sono insufficienti quando vengono utilizzati singolarmente, senza essere inseriti all’interno di una strategia più ampia. La sicurezza moderna deve essere costruita su più livelli, in modo che il superamento di una singola protezione non significhi automaticamente compromettere l’intera azienda.
Un antivirus protegge i dispositivi, il firewall controlla la rete, l’autenticazione multifattore protegge gli account, il backup permette di recuperare i dati, gli aggiornamenti riducono le vulnerabilità e la formazione aiuta le persone a riconoscere comportamenti e richieste sospette. La vera protezione nasce dall’integrazione di questi elementi e soprattutto dal loro controllo nel tempo.
Il fattore umano rimane determinante
Una parte importante degli attacchi informatici sfrutta ancora comportamenti apparentemente normali. Una mail che sembra provenire da un fornitore, una richiesta urgente del titolare, una falsa pagina Microsoft, un allegato ricevuto da un contatto conosciuto o una password utilizzata su più servizi possono essere sufficienti per creare un problema serio.
Per questo motivo la tecnologia, da sola, non può risolvere tutto. Le persone devono essere messe nelle condizioni di riconoscere le situazioni anomale, sapere come comportarsi e soprattutto sapere chi contattare quando qualcosa non convince. Una segnalazione effettuata pochi minuti dopo aver ricevuto una mail sospetta può avere conseguenze completamente diverse rispetto allo stesso problema scoperto diversi giorni dopo.
La sicurezza deve essere controllata nel tempo
Un altro errore frequente è considerare la sicurezza informatica come un intervento da effettuare una volta sola. Si installano i sistemi, si configurano e si presume che possano continuare a proteggere l’azienda nello stesso modo per anni. Nel frattempo, però, entrano nuovi dipendenti, vengono sostituiti computer, cambiano software, si attivano nuovi servizi cloud e aumentano continuamente i dati gestiti.
Per questo una vera strategia di sicurezza deve prevedere verifiche periodiche. Controllare gli aggiornamenti, gli utenti attivi, le autorizzazioni, i backup, l’autenticazione multifattore e le configurazioni permette spesso di individuare problemi che nessun singolo prodotto di sicurezza potrebbe risolvere automaticamente.
Passare dagli strumenti alla strategia
Negli ultimi anni ho maturato una convinzione molto chiara: la sicurezza informatica non dipende dal numero di prodotti installati, ma dalla capacità di costruire un sistema nel quale tecnologia, organizzazione e persone lavorino insieme. Antivirus, firewall e cloud rimangono fondamentali, ma devono rappresentare alcuni elementi della protezione, non l’intera strategia.
Per questo motivo, a mio avviso, la domanda più importante non è:
“abbiamo antivirus, firewall e cloud?”
ma:
“se uno di questi sistemi non riuscisse a fermare un problema, cosa abbiamo previsto dopo?”
Perché è nel momento in cui iniziamo a ragionare in questo modo che la sicurezza informatica smette di essere una semplice somma di prodotti installati e diventa una vera strategia di protezione dell’azienda.